

Internacional
El hackeo a Binance atribuido a Corea del Norte incluyó falsas entrevistas de trabajo
El hackeo a Binance, de 6,300 millones de dólares, empezó en junio con un programa malicioso y siguió con una falsa oferta de empleo en septiembre.

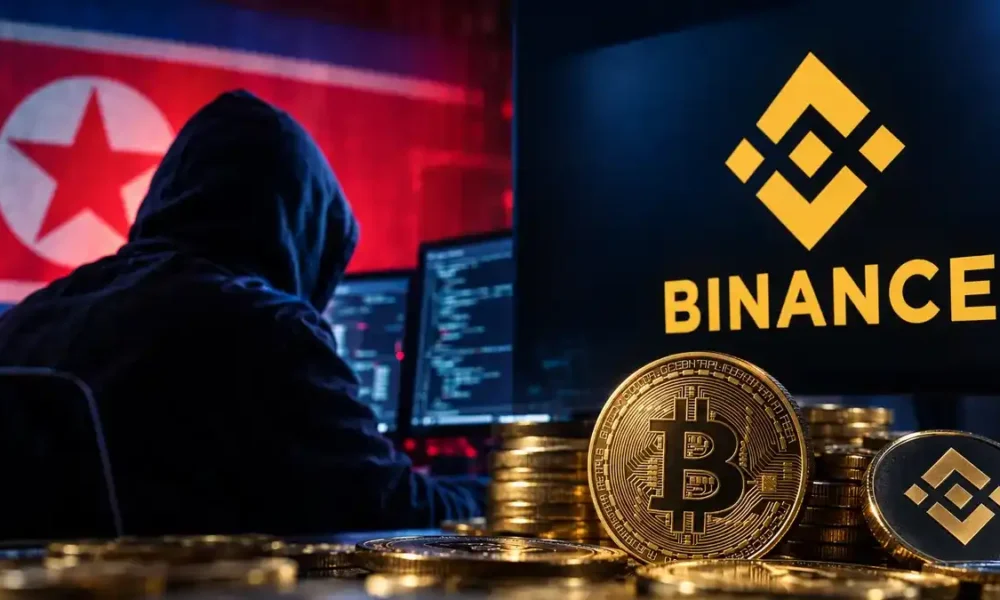
Binance informó que el hackeo a Binance del 29 de octubre combinó falsas entrevistas de trabajo, programas maliciosos y herramientas internas comprometidas, y citó información del FBI que señala a Corea del Norte como responsable. La plataforma de criptomonedas calcula en 6,300 millones de dólares el monto robado y asegura que cubrirá las pérdidas de los usuarios.
El ataque avanzó entre junio y el 29 de octubre, según Binance
Según el informe preliminar de la empresa, el hackeo a Binance no fue una brecha aislada ni un simple intento de phishing. En junio, un ingeniero descargó un programa modificado mientras buscaba una herramienta de inteligencia artificial, y los atacantes supieron entonces qué funciones cumplían él y sus colegas. El equipo de seguridad detectó el programa, cambió su computadora y renovó sus accesos.
El informe describe tres ingenieros comprometidos en momentos distintos, lo que permitió a los atacantes avanzar por etapas durante más de cuatro meses.
En septiembre, otro ingeniero aceptó una falsa oferta de empleo, pasó por dos entrevistas y descargó una prueba técnica con código malicioso que sustituía una herramienta legítima de desarrollo. El 20 de octubre, los intrusos usaron una herramienta interna de inteligencia artificial para llegar al personal de las carteras y encontraron un token con permisos para desplegar contenedores.
Los atacantes llegaron al servicio de firma de carteras el 29 de octubre
El 29 de octubre, entre las 17:15 y las 19:56 UTC, los intrusos accedieron a la computadora de un tercer ingeniero y usaron las credenciales de un empleado de operaciones de las carteras. Con ellas desplegaron un contenedor con un código malicioso que les dio acceso al sistema de firma de las carteras. La empresa describe el episodio como una cadena de pasos, desde el equipo de un ingeniero hasta el sistema que firma las transacciones.
Con ese acceso, los responsables del hackeo a Binance movieron fondos de cinco carteras calientes. La firma TRM Labs calculó que la mayor parte salió en unos 20 minutos, y el robo afectó carteras en diez redes de cadenas de bloques.
Binance congeló 2,850 millones de dólares y repuso el 98 % de los tokens
Tras el hackeo a Binance, la empresa suspendió los retiros, coordinó con otras firmas el congelamiento de tokens y revocó los permisos indebidos. Del impacto de 6,300 millones de dólares que informó el 30 de octubre, 2,850 millones quedaron congelados o interceptados, y al 31 de octubre había repuesto el 98 % de los tokens afectados.
La empresa explicó que sus carteras funcionan con cómputo multipartito, sin una sola clave privada, y que las autorizaciones maliciosas quedaron registradas en la cadena de bloques, por lo que cancelarlas exigió transacciones adicionales. El monto congelado equivale a menos de la mitad de lo robado, según las cifras de la empresa. Anunció también una revisión independiente de ciberseguridad y más inversión en protección de equipos y en detección con inteligencia artificial.
Corea del Norte es la principal sospechosa, según Binance y analistas
La empresa citó la información más reciente del FBI, según la cual Corea del Norte es responsable del incidente. Antes, TRM Labs había atribuido el robo a TraderTraitor, un grupo vinculado al gobierno norcoreano, con un alto grado de confianza, y Chainalysis encontró nexos con operaciones anteriores ligadas a ese país.
Rafe Peeling, director de investigación de amenazas de Sophos, señaló que los primeros reportes coinciden con los métodos de ese grupo, que ha pasado de los bancos tradicionales a las criptomonedas. En febrero de 2025, el FBI atribuyó a actores ligados a Corea del Norte el robo de unos 1,500 millones de dólares a la plataforma Bybit.
La atribución se basa en la información que Binance atribuye al FBI y en los análisis de firmas privadas, y la empresa no ha publicado las pruebas técnicas. Binance reservó algunos detalles técnicos para no ayudar a otros atacantes. Sigue pendiente el informe técnico definitivo con las causas del incidente y la actualización de sus pruebas de reservas, que la empresa prometió.
Pensando en México
Las fuentes consultadas no precisan si hubo afectados en México, y no se identifica un efecto directo conocido en el país. La lección técnica, en cambio, no tiene fronteras: los atacantes llegaron a la plataforma a través de empleados, con ofertas de trabajo falsas y herramientas de inteligencia artificial manipuladas.
El hackeo a Binance muestra un riesgo que alcanza a cualquier empresa mexicana que reclute talento técnico por internet o permita software de terceros en sus equipos. ¿Debería México exigir a las plataformas de criptomonedas estándares de seguridad más estrictos?


Las importaciones de gas natural de México alcanzan un récord

Las renuncias en el INE suman 30 tras la salida de Taddei

El hackeo a Binance atribuido a Corea del Norte incluyó falsas entrevistas de trabajo


La soberanía energética de México se estrella contra la realidad de Pemex
La soberanía energética de México choca con menor producción de combustibles, importaciones más caras y refinerías con fallas persistentes.

Crimen, política y una versión tendenciosa
Estar en un evento partidista y ser asesinado después no demuestra que el acto sea la causa del homicidio. Para...


Violencia contra periodistas en México: el caso Elí Martínez y el silencio que mata
violencia-contra-periodistas-mexico-eli-martinez

Ceuta no fue invadida, pero España sí quedó expuesta
Ceuta revela la debilidad de España ante una crisis migratoria de 60.000 entradas.


¿Y si sí?: Este es el camino más optimista para ver a México en la final
El Tri tiene una ruta difícil, pero el cuadro permite imaginar una final histórica.